LGTM · Best of the Best 15thKubeSeek 제품 화면 보기
데모 보기

설정에서 경로까지위험의 연결을 보다

THE PROBLEM 01 / 05

설정 목록만으로는
전체 위험이 보이지 않습니다.

노출된 서비스, 워크로드, 서비스 계정과 권한은 서로 이어집니다. 하나씩 나열된 결과만으로는 어떤 관계를 먼저 확인해야 하는지 알기 어렵습니다.

KubeSeek는 수집한 자산의 현재 구성과 관계를 연결해 위험을 살펴볼 출발점을 만듭니다.

분석 흐름 살펴보기 ↗
LIVE PRODUCT SCREENS 02 / 05

제품 화면으로
직접 확인하세요.

공개 데모의 실제 화면을 담았습니다.
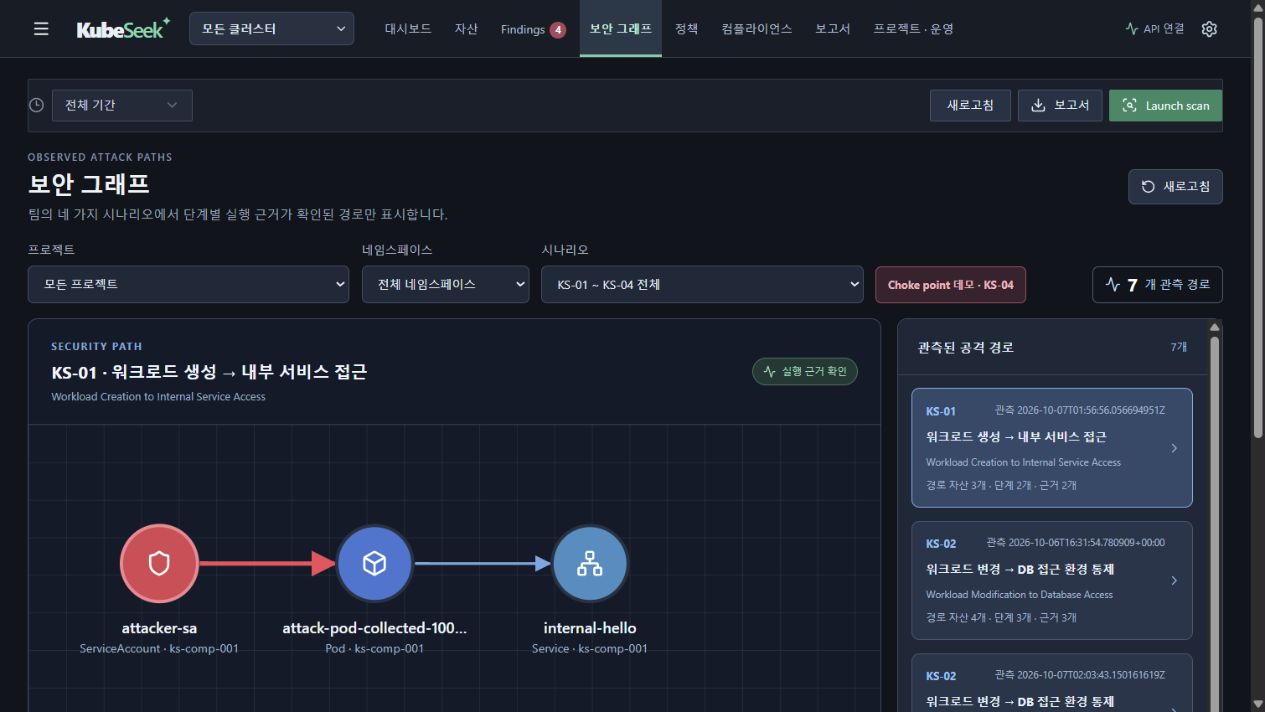
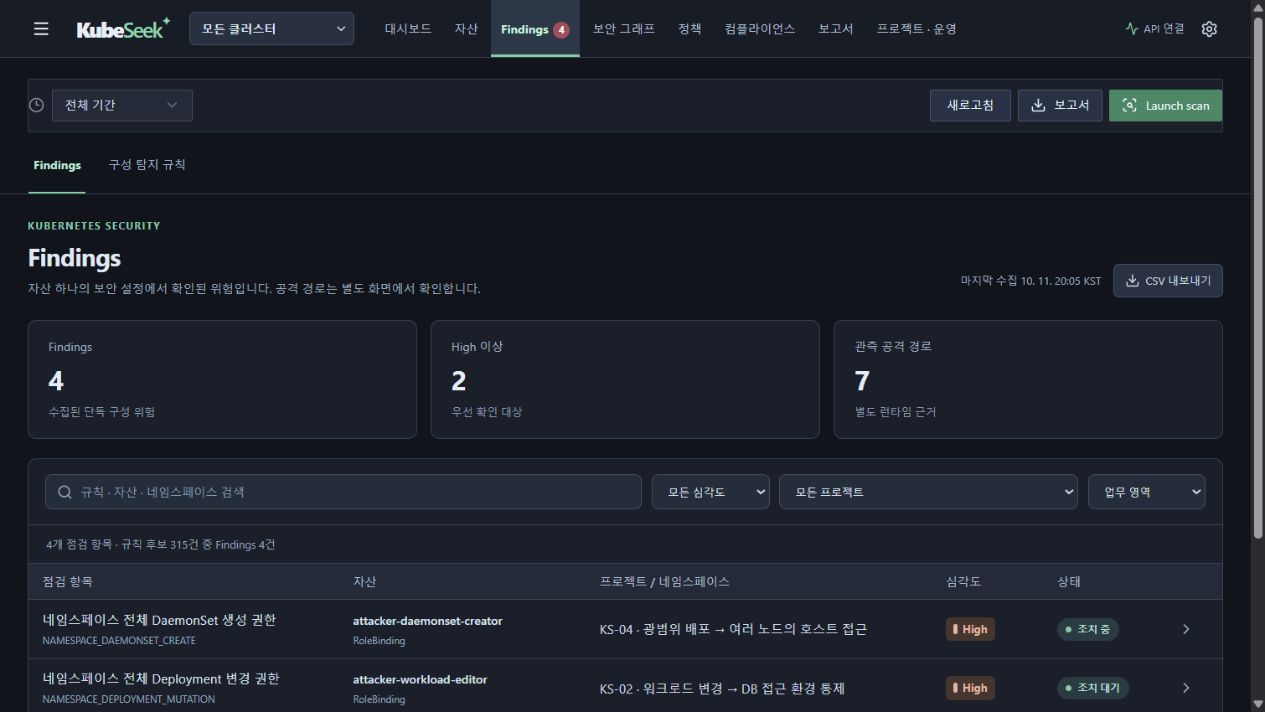
각 탭에서 자산, 설정 위험, 공격 경로의 표시 방식을 볼 수 있습니다.

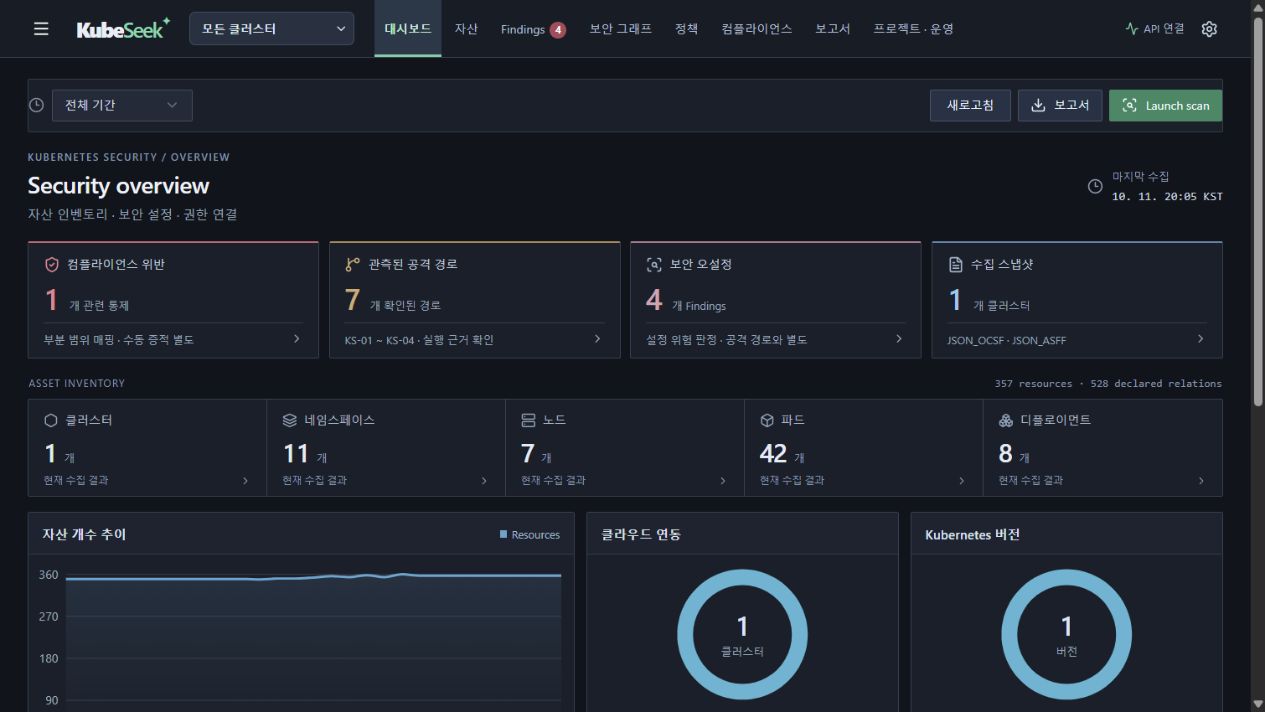
KubeSeek 데모 대시보드 실제 화면
자산과 보안 현황을 한눈에

수집한 자산, 보안 오설정, 관측 경로를 각각 구분해 표시합니다.

라이브 데모 열기 ↗

2026년 10월 25일 공개 데모 화면 캡처. 수치와 자산 이름은 데모 환경의 데이터이며 실제 운영 환경의 결과를 뜻하지 않습니다.

THE APPROACH 03 / 05

찾고, 연결하고,
근거로 판단합니다.

01 / INVENTORY

무엇이
있는가.

클러스터와 워크로드, 네트워크, 계정과 설정을 수집해 현재 자산의 기준을 만듭니다.

↗
02 / RELATIONSHIPS

어떻게
이어지는가.

소속과 사용, 권한 관계를 따라 위험 경로의 조건을 살펴봅니다.

↗
03 / EVIDENCE

무엇이
확인됐는가.

설정상 위험과 실행 근거가 확인된 경로를 나누어 표시하고, 다음 검토 지점을 좁힙니다.

↗
THE PLATFORM 04 / 05

결과보다 중요한 것은
연결된 맥락입니다.

한 화면의 숫자에서 멈추지 않고, 무엇이 발견됐고 어떤 근거가 있는지 단계별로 확인합니다.

01

자산 인벤토리

클러스터부터 Pod까지 현재 구성을 탐색합니다.

↗
02

보안 오설정

자산 하나에서 확인된 설정 위험을 살펴봅니다.

↗
03

관측된 공격 경로

지원하는 시나리오의 단계별 실행 근거를 확인합니다.

↗
04

우선 검토 지점

관계와 근거를 보고 어디부터 확인할지 판단합니다.

↗
BUILT FOR BETTER DECISIONS 05 / 05

더 많은 경고보다,
더 선명한 판단.

보안 담당자가 필요한 것은 숫자의 나열보다, 지금 어떤 근거로 무엇을 확인해야 하는지에 대한 시야입니다.

KubeSeek 살펴보기 ↗
EVIDENCE FIRST

가능성과 관측을
같은 말로 부르지 않습니다.

01

구성 위험

현재 설정에서 확인된 위험을 자산 단위로 표시합니다.

02

관측 경로

지원하는 시나리오에서 단계별 실행 근거가 확인된 경로만 별도로 보여줍니다.

03

추가 확인

근거가 없는 조건은 결론으로 만들지 않고 확인할 대상으로 남깁니다.

EXPLORE THE DEMO

KubeSeek를
직접 살펴보세요.

자산, Findings, 보안 그래프까지.
공개 데모에서 실제 화면을 확인할 수 있습니다.

라이브 데모 열기 ↗데모 데이터는 제품 기능 설명을 위한 수집 환경의 결과입니다.